


こんにちは!イーゴリです。
今回の記事ではAWS環境で、DX/VPN経由でオンプレミス環境にあるDNSサーバーのDNSの名前解決をする方法をご紹介致します。
構成図
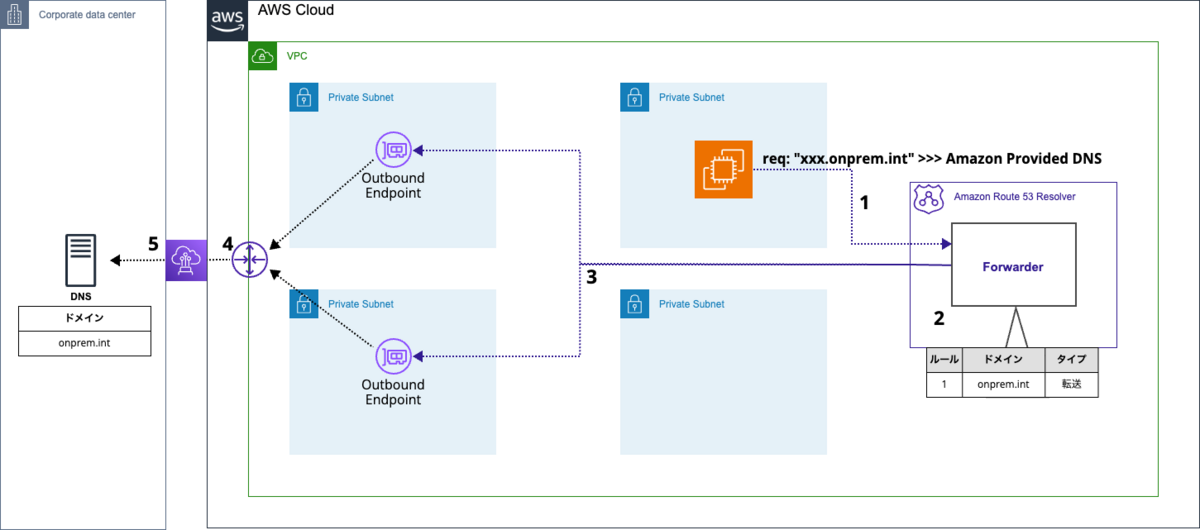
前提条件
- オンプレミス環境にDNSサーバーがあること
- AWS環境からオンプレミスのDNSサーバーまでの通信が取っていること(DXやSite to site VPNなど)
- VPC及びサブネットがあること
- オンプレミスネットワーク及びAWSネットワークのルートが正しく設定されていること
- VPCの設定で [enableDnsHostnames] および [enableDnsSupport] を [true] に設定されていること
アウトバウンドエンドポイント用のセキュリティグループの作成
Amazon Route 53 Resolver Endpointの設定後に割り当てるセキュリティグループの変更することができないので、エンドポイント用のセキュリティグループを作成します。
| アウトバウンドルール | ||
|---|---|---|
| プロトコルのタイプ | ポート番号 | 送信先 IP |
| UDP | 53 | <オンプレミスのDNS IP>/32 |
| TCP | 53 | <オンプレミスのDNS IP>/32 |
Amazon Route 53 Resolver アウトバウンドエンドポイントの作成
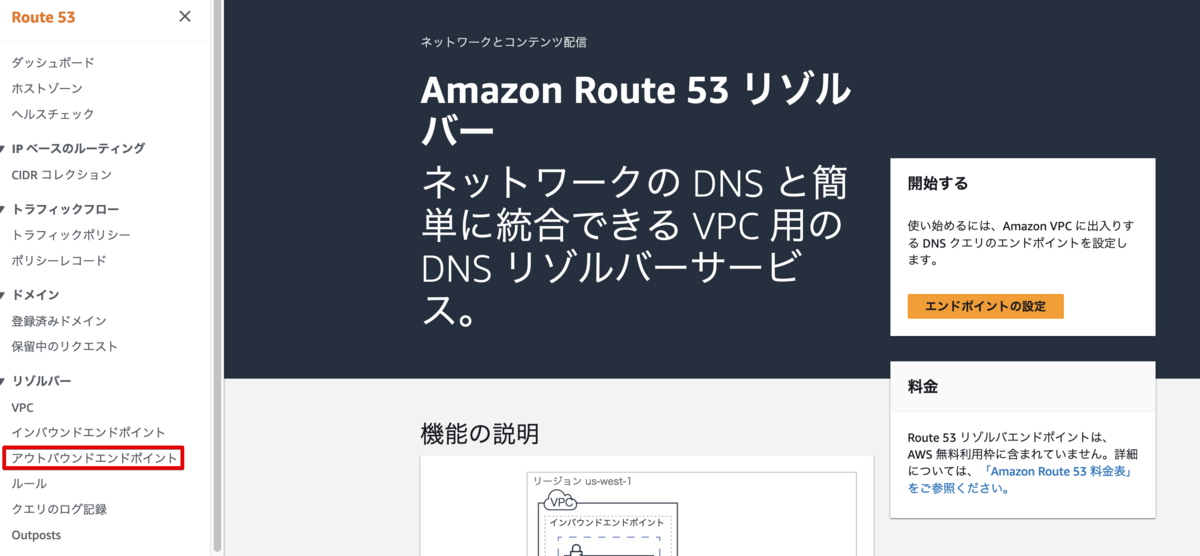
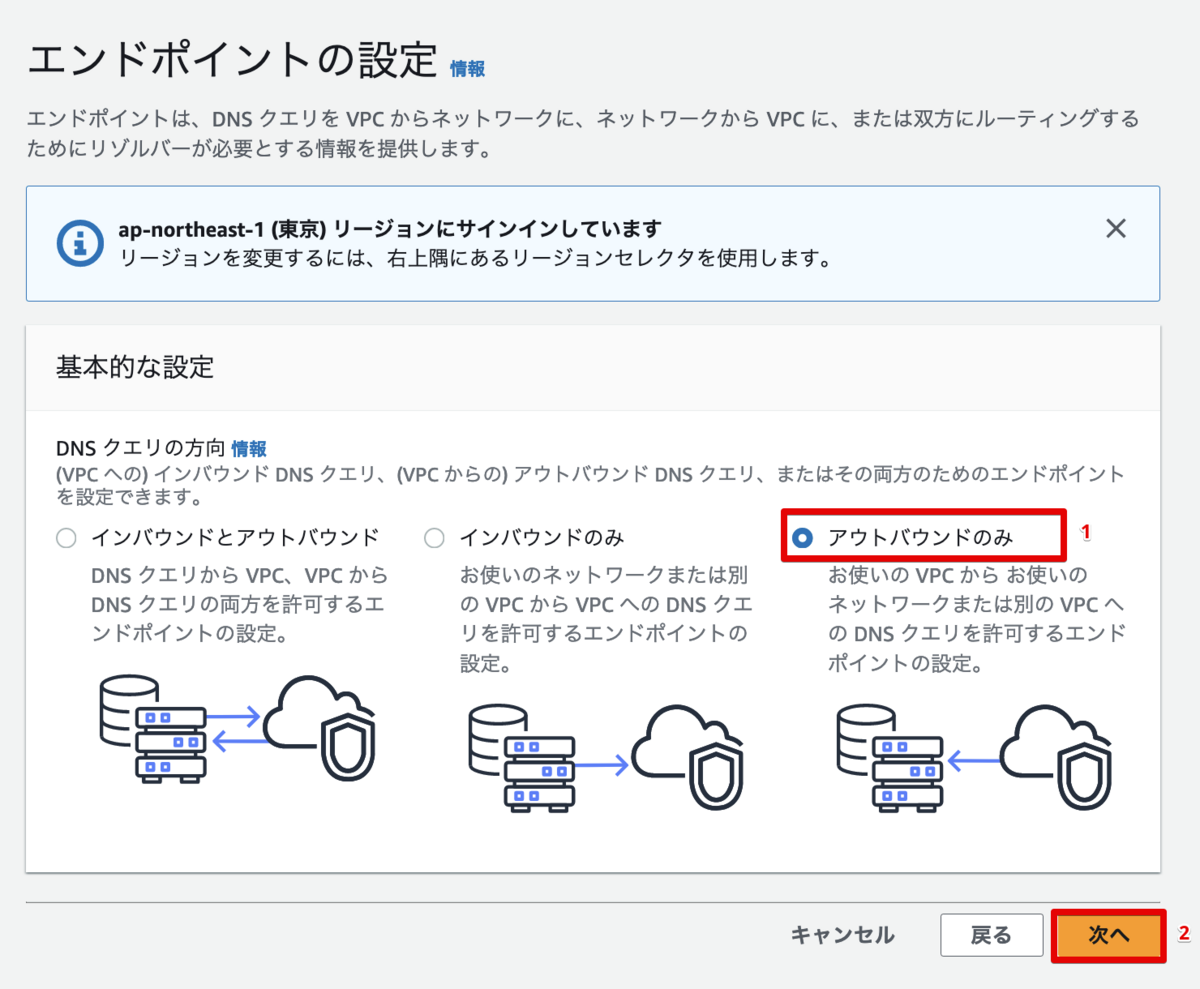
[Route 53] > [アウトバウンドエンドポイント] > [アウトバウンドのみ] > [次へ]をクリックします。
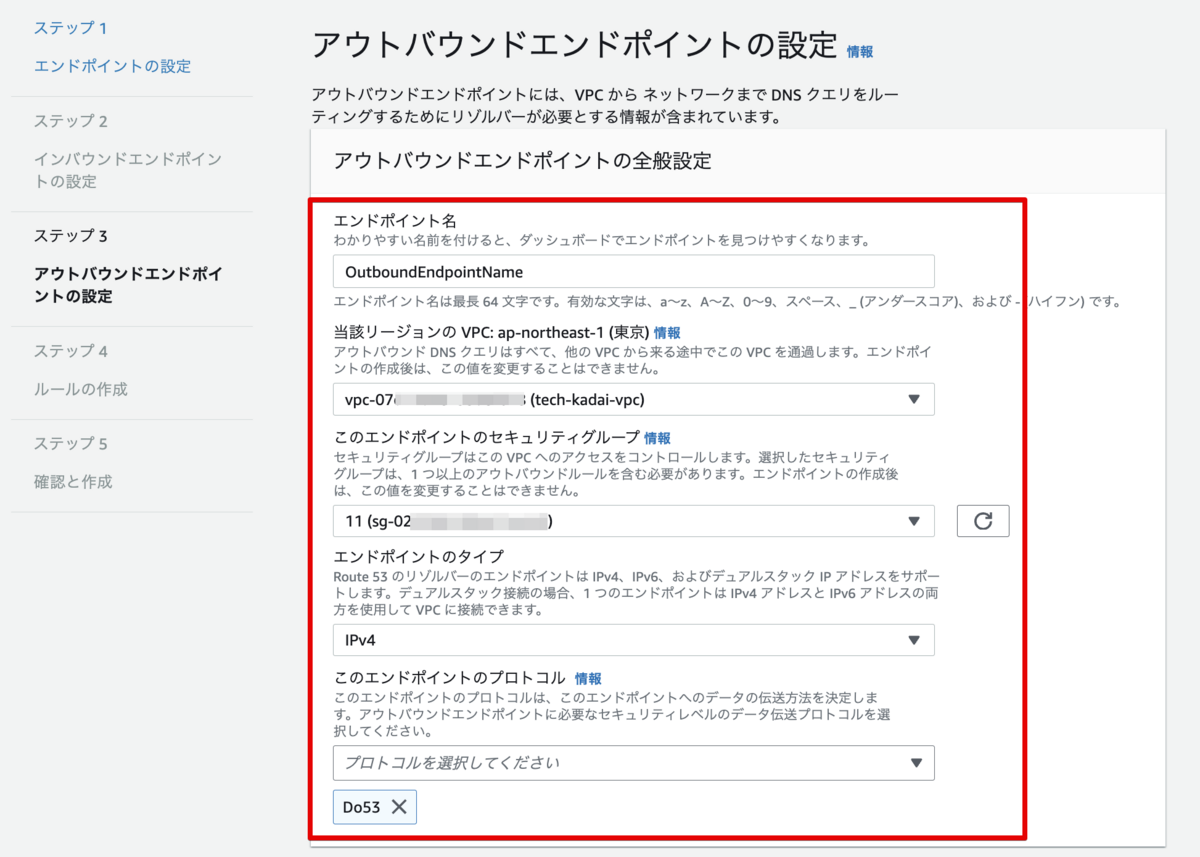
適切なパラメーター(エンドポイント名やVPCや上記で設定したSGなど)を入力します。
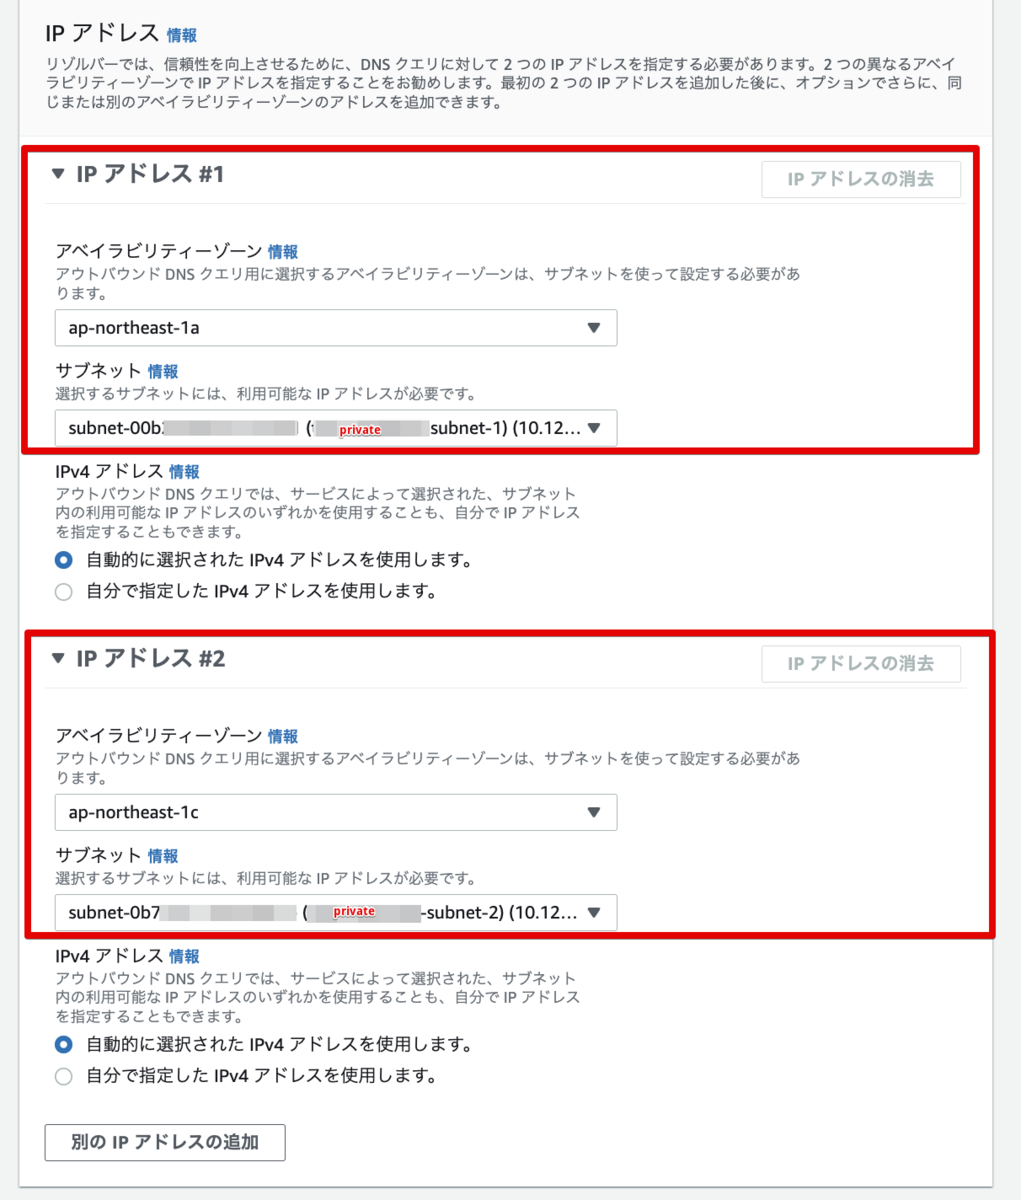
[IP アドレス #1]/[IP アドレス #2]の[アベイラビリティーゾーン]及び[サブネット]を選択し、[次へ]をクリックします。
3つ目のAZを追加したい場合
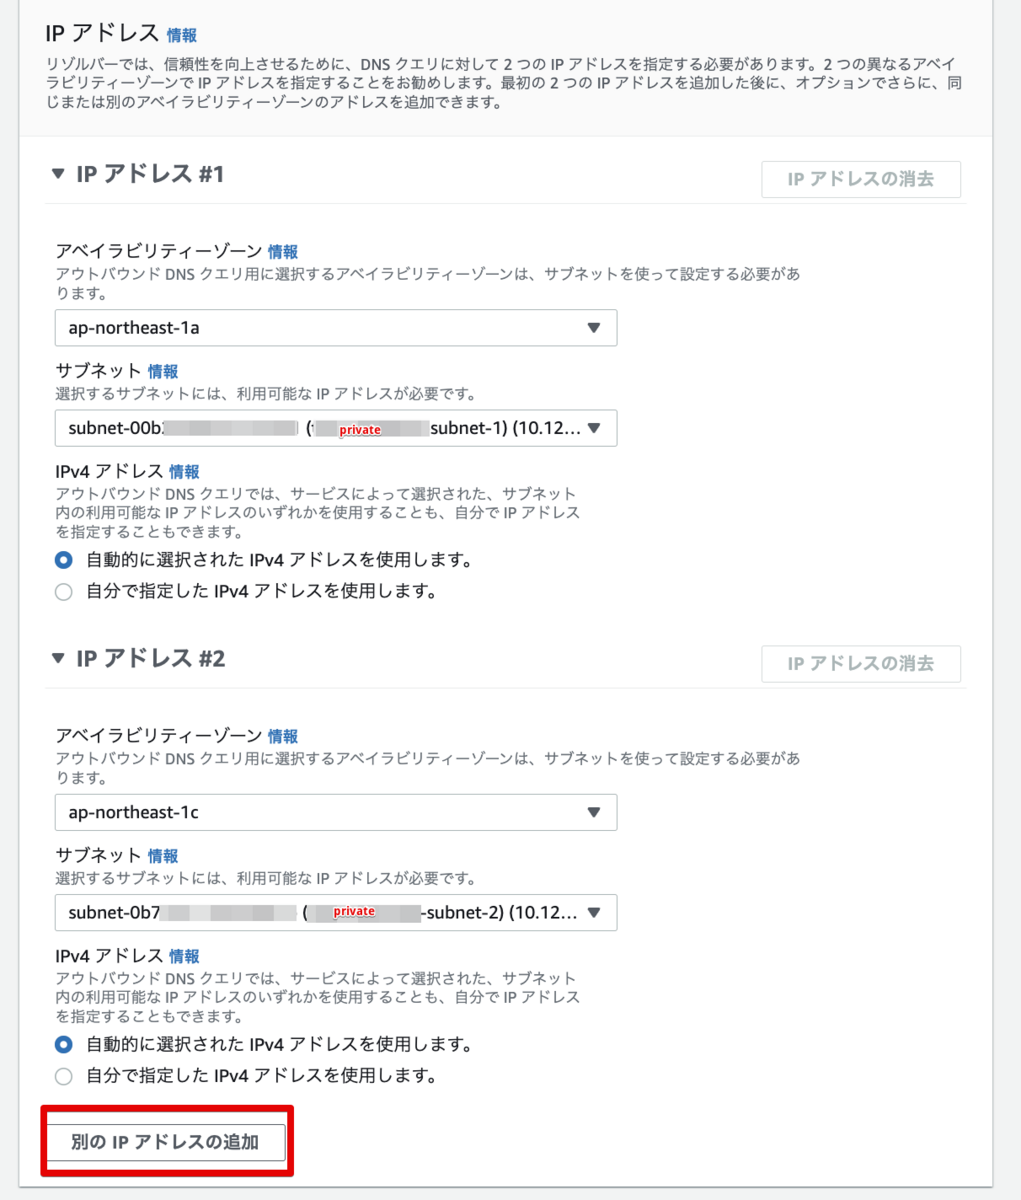
3つ目のAZを追加したい場合、[別の IP アドレスの追加]をクリックしてください。
アウトバウンドエンドポイントのIPを自分で指定したい場合
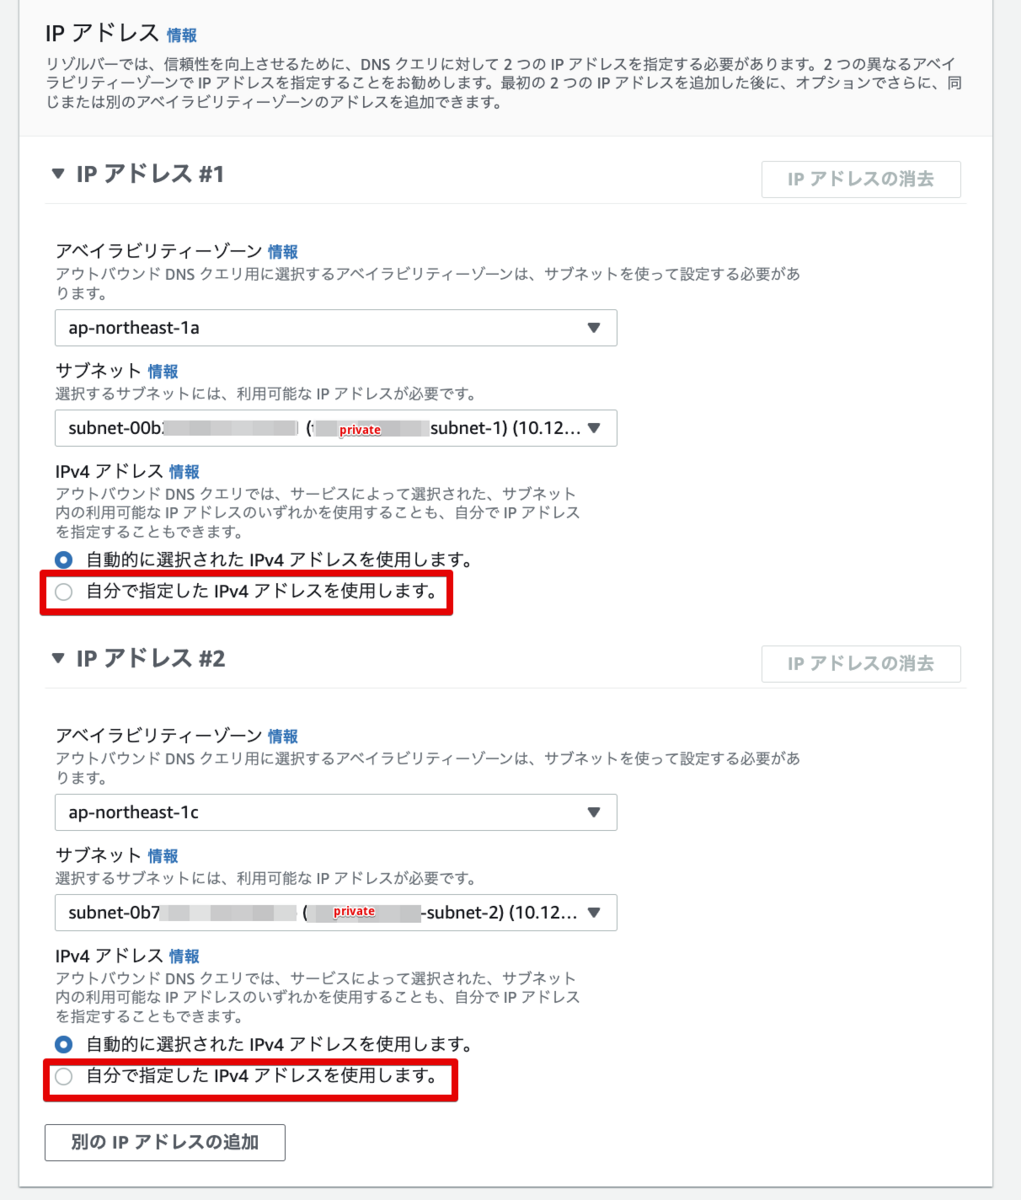
アウトバウンドエンドポイントのIPを自分で指定したい場合、[自分で指定した IP アドレスを使用します。]を選択します。
ルールの作成
ルールの画面でルールを設定します。
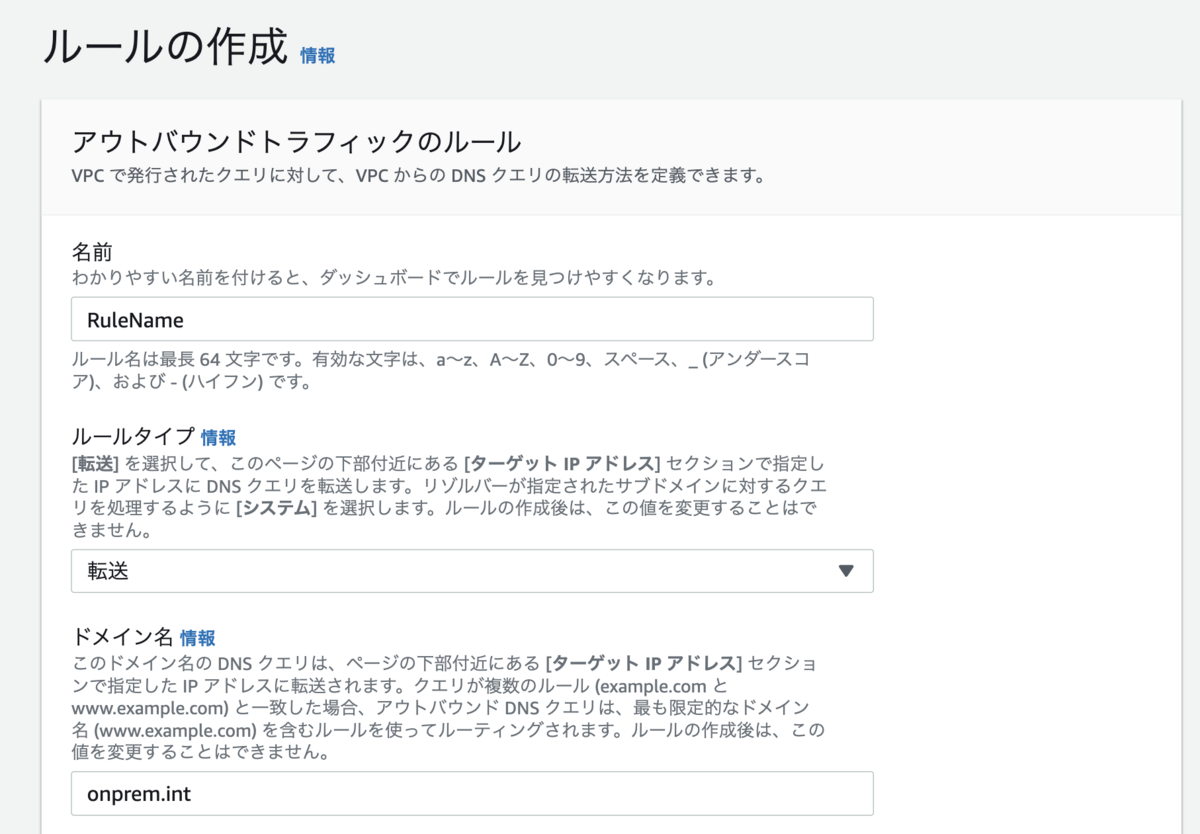
ルールタイプは3つ存在していますが、2つからしか選べません。
1) 転送:[アウトバウンドエンドポイント]のIP アドレスに DNS クエリを転送します。
2) システム:[転送]で設定した特定ドメイン名の中にある特定サブドメインのDNSクエリをAmazon Route 53 Resolverで名前解決します。
上記のルールタイプの説明について、下記の図をご参考ください。
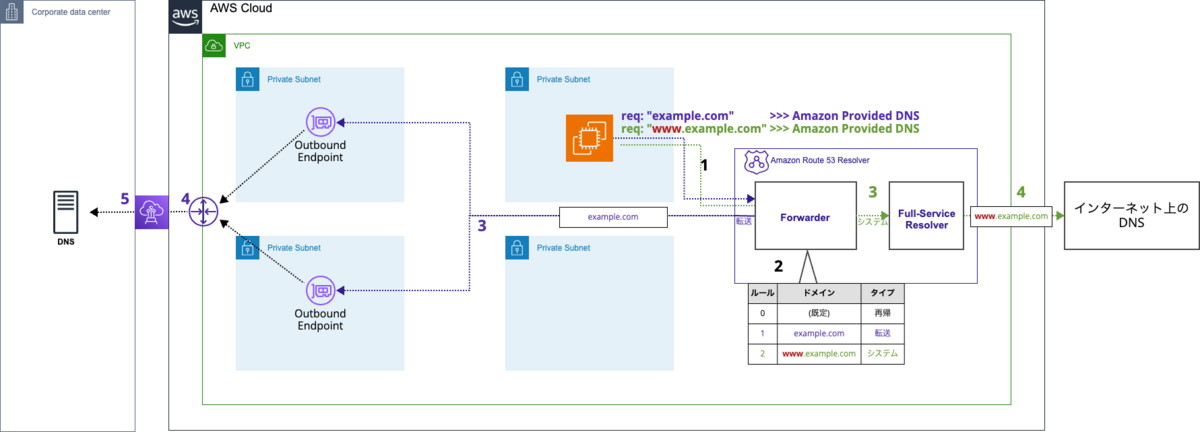
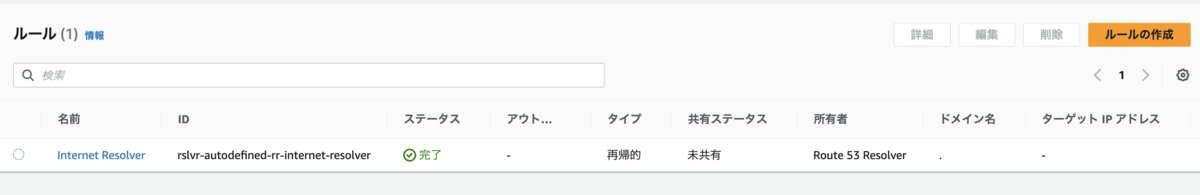
- 3) 再帰:既定、選べない、削除できないルールです。
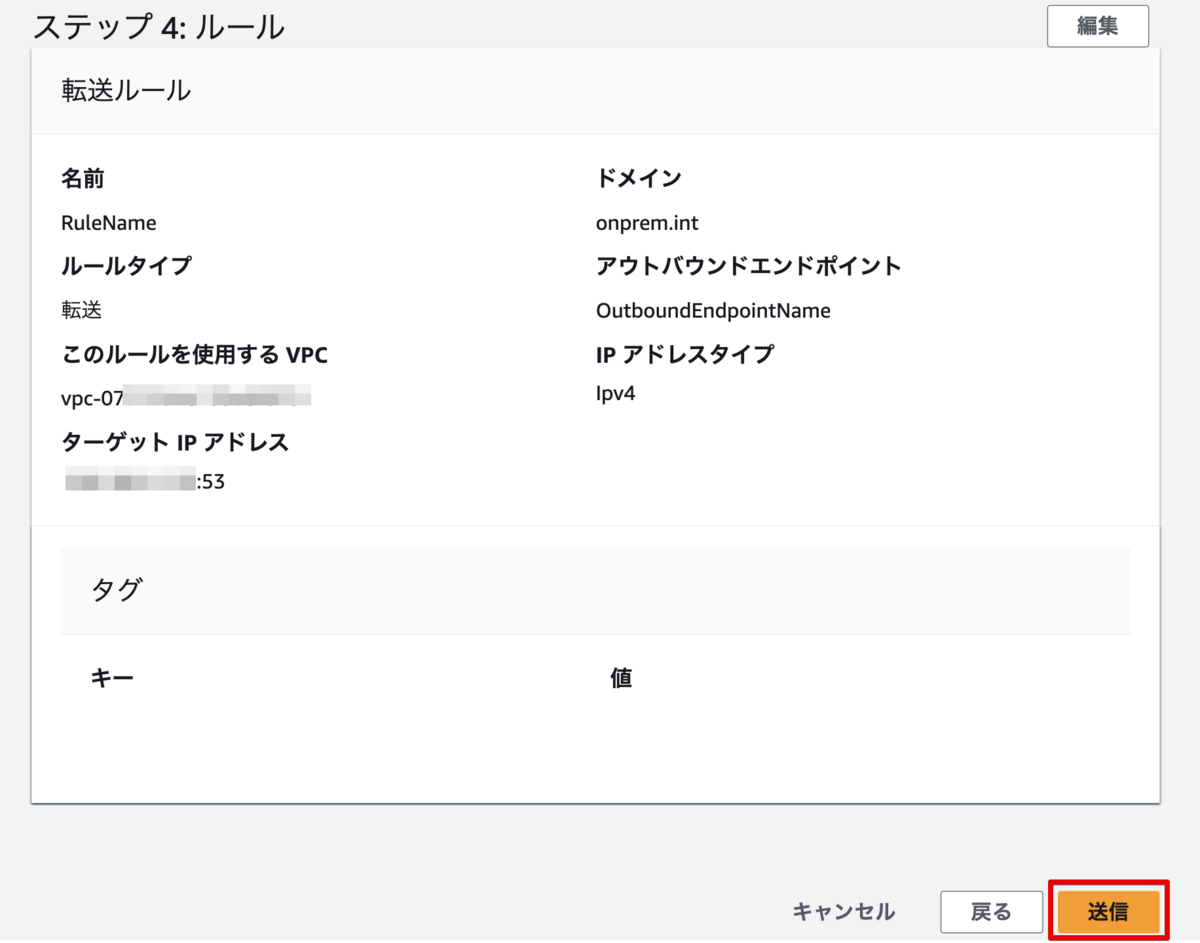
- ルールタイプ:転送
- ドメイン名:onprem.int
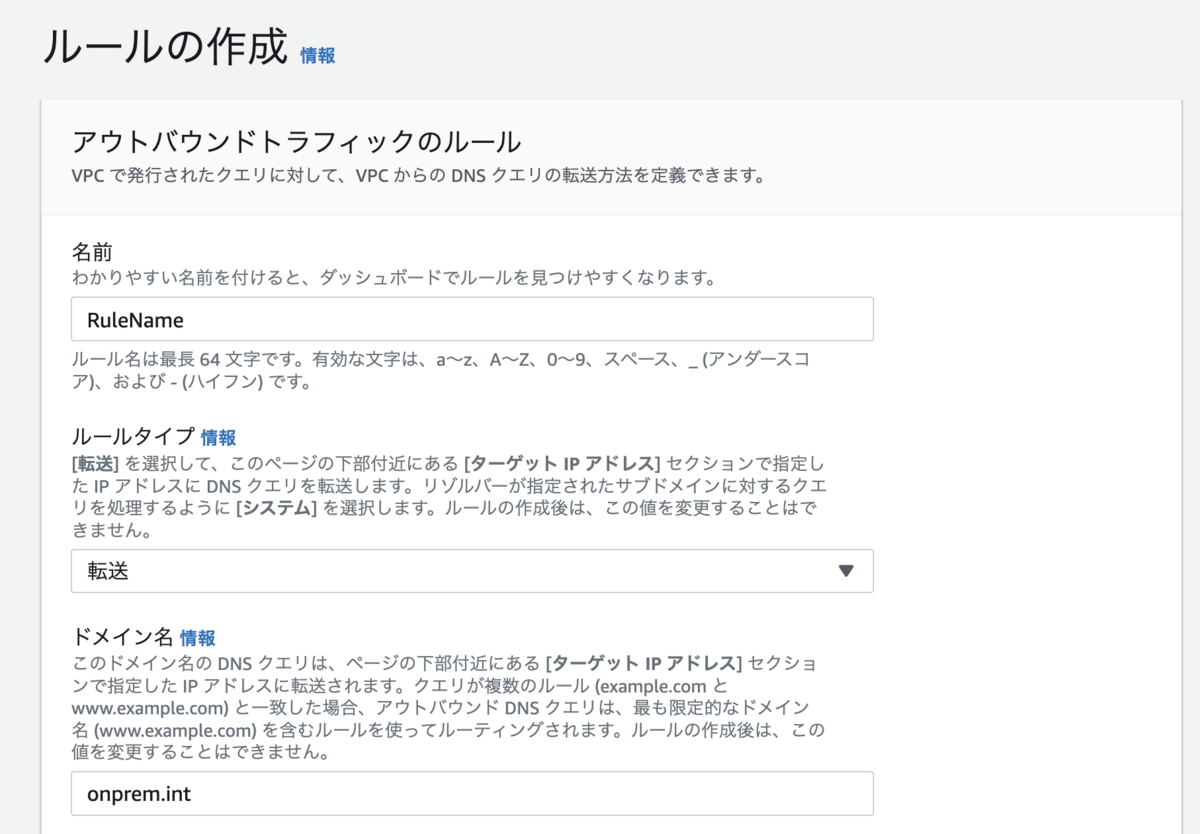
- ターゲットIPアドレス:フォーワード先のDNSアドレスとListenしているPortを指定
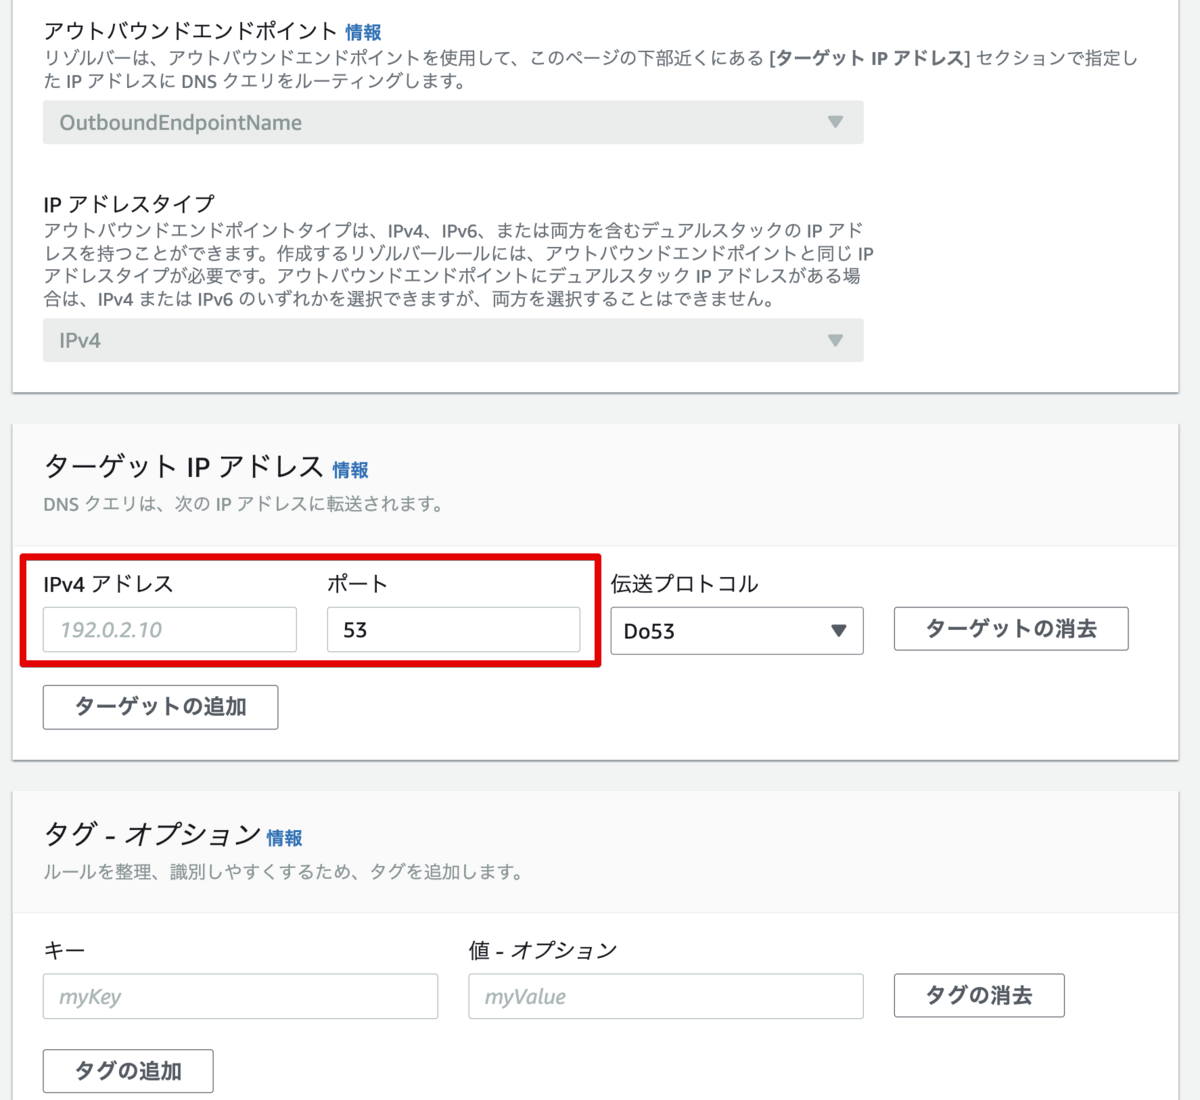
[次へ]をクリックします。
次のページで[送信]をクリックします。
アウトバウンドエンドポイントの作成まで待機します。
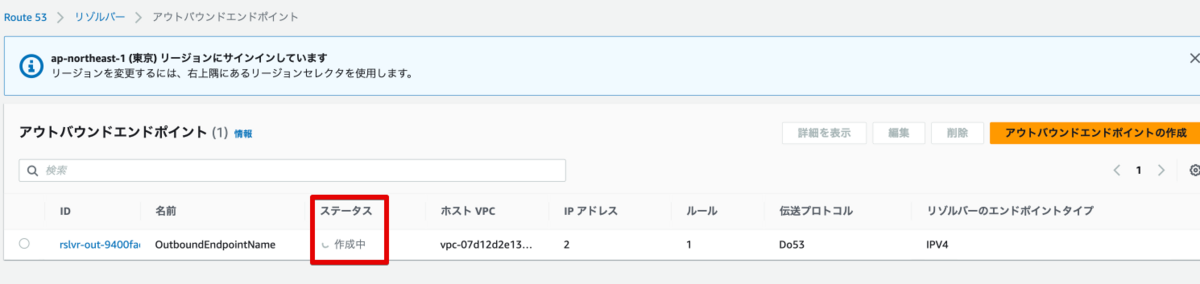
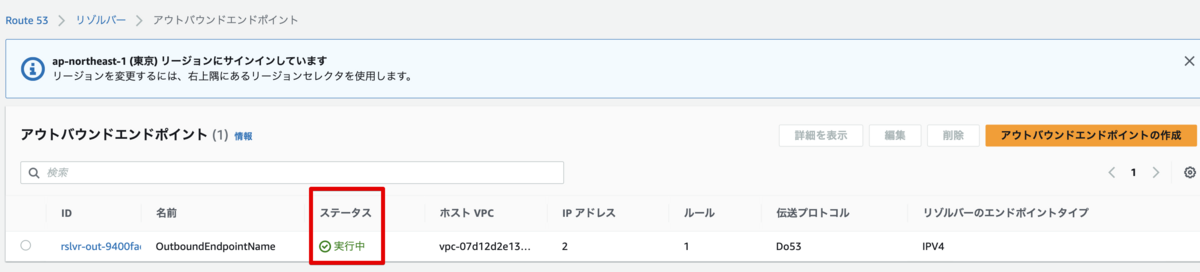
完了です!
[ルール]欄で既存のルールを確認することができ、追加で新規ルールも作成することができます。
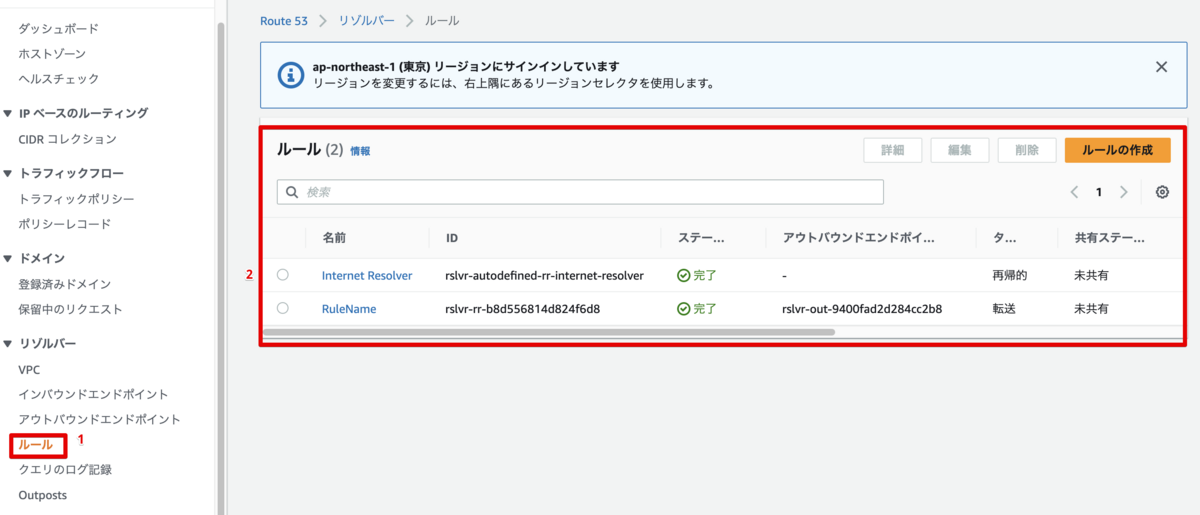
以上、御一読ありがとうございました。
関連記事
本田 イーゴリ (記事一覧)
クロスインダストリー第2本部 インフラ技術課
・2026 AWS Ambassadors
・2026 Japan AWS Top Engineers (Services)
・2026 Japan All AWS Certifications Engineers
・2024 Japan AWS Top Engineers (Security)
・ISC2 CISSP
・EC-Council CCSE
・Azure AZ-900
趣味:日本国内旅行(47都道府県制覇)・ドライブ・音楽
