


こんにちは!技術1課のイーゴリです。
前回の記事では、2台目のDC(ドメインコントローラー)を構築したため、ドメインの機能が正常に稼働しているか確認しないといけませんので、引き続きドメインコントローラーの診断方法をご紹介致します。
- Active Directoryユーザーとコンピューターの確認
- Active Directoryサイトとサービスの確認
- DCの状態確認
- レプリケーションの確認
- サービスの稼働確認
- イベントビューアの確認
- SYSVOL及びNetlogonのカタログの確認
- FSMOの確認
Active Directoryユーザーとコンピューターの確認
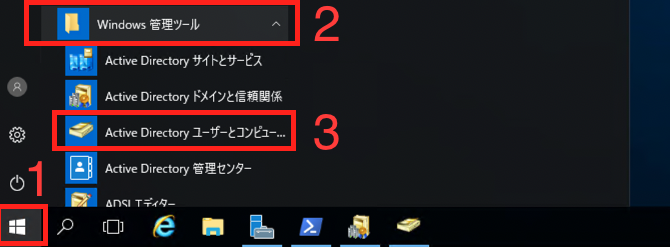
まずは[Windows]>[Windows 管理ツール]>[Active Directoryユーザーとコンピューター]を開きます。
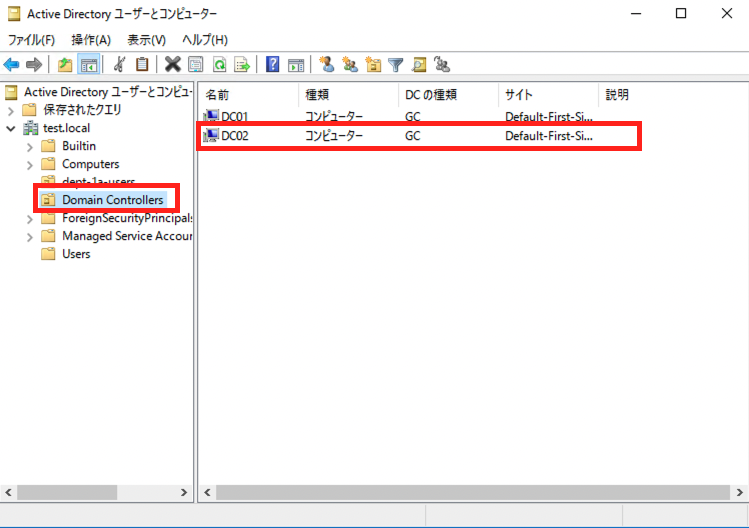
[Domain Controllers]のOUの中に新規のDC(今回の場合、DC02)があることを確認します。
Active Directoryサイトとサービスの確認
PowerShell
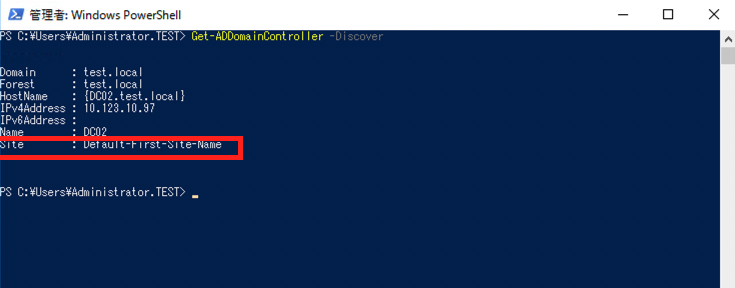
複数のサイトがある場合、下記のPowerShellのコマンドで新規構築したDC2が適切なサイト名にあるか確認します。
Get-ADDomainController -Discover
GUI
GUIの場合、[Windows]>[Windows 管理ツール]>[Active Directoryサイトとサービス]を開き、適切なサイト名(私の場合、デフォルトの「Default-First-Site-Name」)の[Servers]を選択します。対象サーバーが存在しているか確認します。
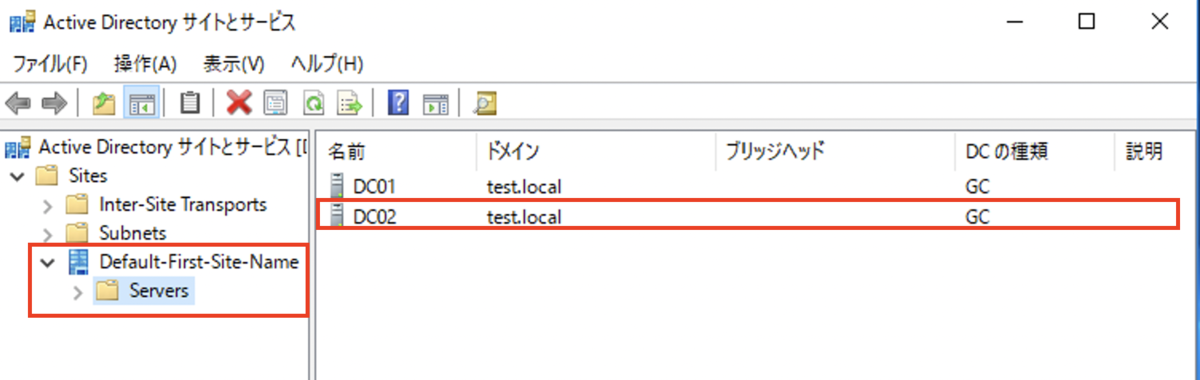
私の場合、Default-First-Site-Nameしかありませんが、次のWindows Serverシリーズの記事では、サイト及びグローバル・カタログについて詳しくご説明したいと思います。
※GC=グローバル・カタログです。
DCの状態確認
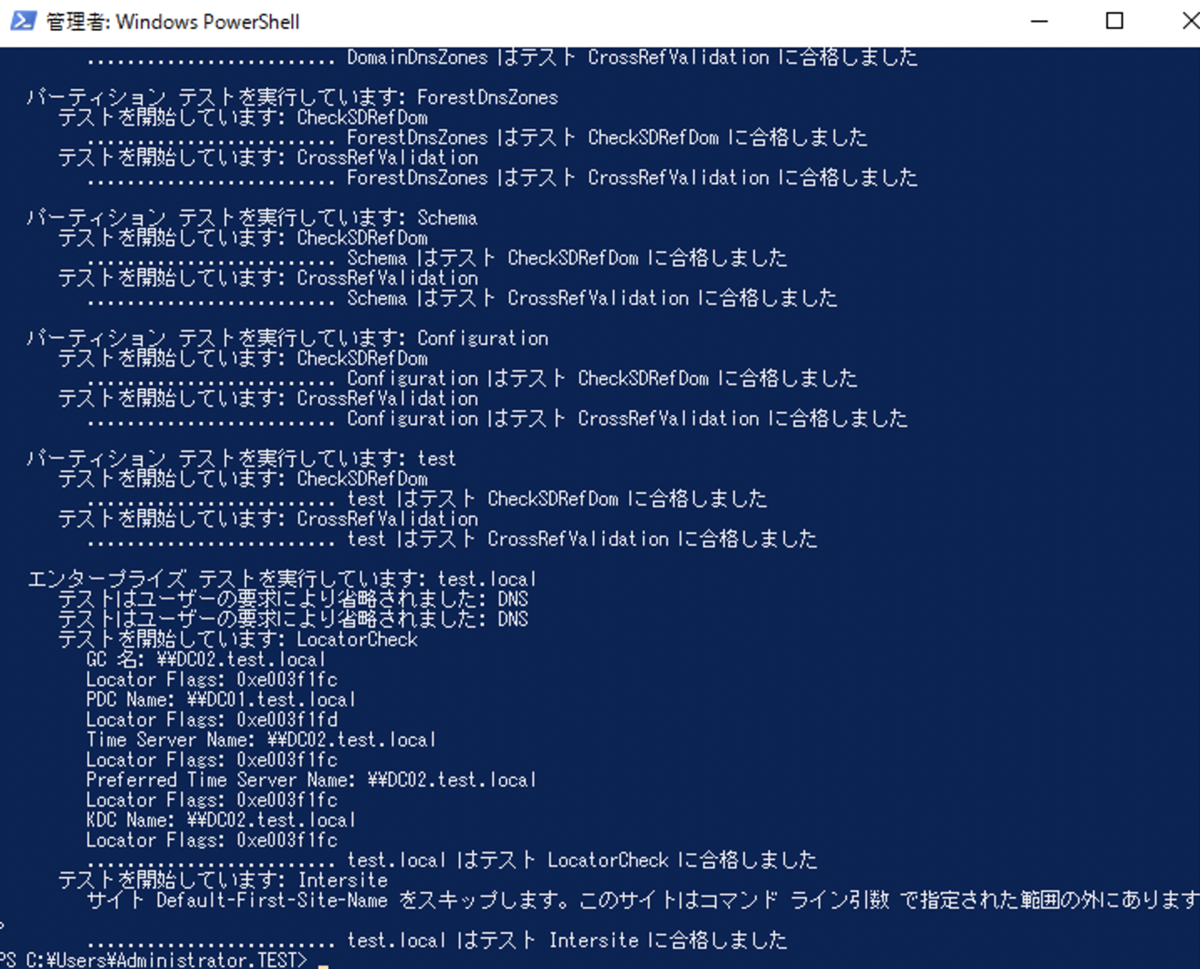
Dcdiagの結果ですべての項目が「合格」になっていることをご確認ください。
Dcdiag /v
レプリケーションの確認
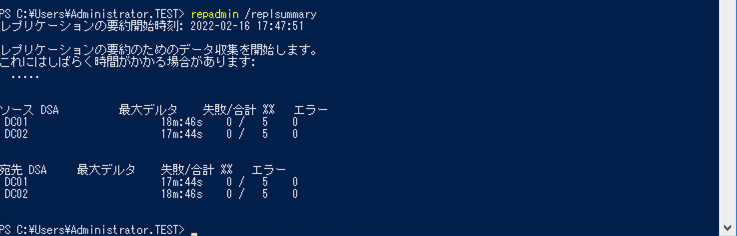
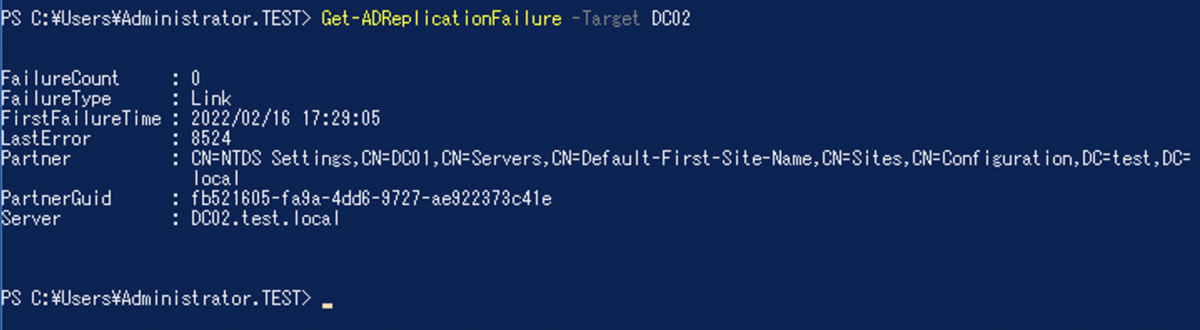
レプリケーションに問題がないか確認します。
repadmin /replsummary
もしくは
Get-ADReplicationFailure -Target DC02
「DC02」の代わりに対象のDC名を入力してください。
サービスの稼働確認
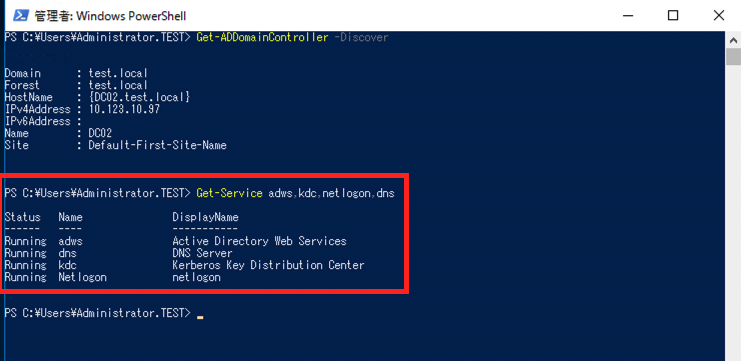
下記のコマンドですべての必要なサービスが正常に動いているかを確認します。
Get-Service adws,kdc,netlogon,dns
イベントビューアの確認
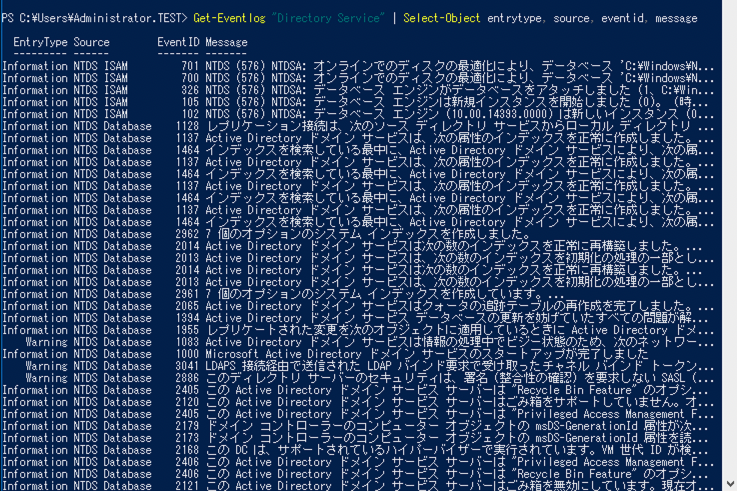
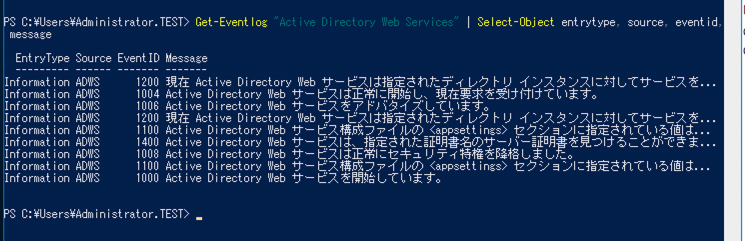
イベントビューアにADDSのイベントがあることを確認します。
Get-Eventlog "Directory Service" | Select-Object entrytype, source, eventid, message
Get-Eventlog "Active Directory Web Services" | Select-Object entrytype, source, eventid, message
SYSVOL及びNetlogonのカタログの確認
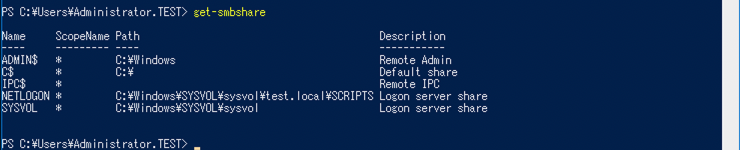
get-smbshareのコマンドでSYSVOL及びNetlogonのカタログがあることを確認します。
get-smbshare
期待結果:
PS C:\Users\Administrator.TEST> get-smbshare

Name     ScopeName Path                                        Description
----     --------- ----                                        -----------
ADMIN$   *         C:\Windows                                  Remote Admin
C$       *         C:\                                         Default share
IPC$     *                                                     Remote IPC
NETLOGON *         C:\Windows\SYSVOL\sysvol\test.local\SCRIPTS Logon server share
SYSVOL   *         C:\Windows\SYSVOL\sysvol                    Logon server share

PS C:\Users\Administrator.TEST>
FSMOの確認
最後に下記のコマンドでFSMOがどこにあるか念の為に確認します。
Netdom /query FSMO
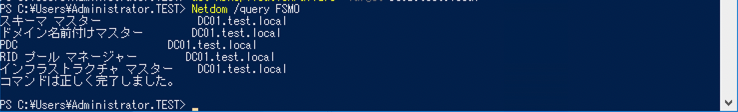
※FSMOやFSMOの移行については別のWindows Serverシリーズの記事でご説明致します。
以上、御一読ありがとうございました。
本田 イーゴリ (記事一覧)
クロスインダストリー第2本部 インフラ技術課
・2026 AWS Ambassadors
・2026 Japan AWS Top Engineers (Services)
・2026 Japan All AWS Certifications Engineers
・2024 Japan AWS Top Engineers (Security)
・ISC2 CISSP
・EC-Council CCSE
・Azure AZ-900
趣味:日本国内旅行(47都道府県制覇)・ドライブ・音楽
